Analyse de sécurité
Détection optionnelle d'injections de prompt et de jailbreaks à l'écluse, analysée avant l'envoi. Trois modes : off | log | block. off désactive l’analyse. log consigne les détections sans bloquer le trafic. block refuse les attaques détectées et bloque si Prompt Guard est indisponible ou la classification échoue ou reste incomplète. Aucun repli automatique vers un autre modèle.
La sécurité utilise toujours Llama Prompt Guard 2 86M (sluis/prompt-guard-2-86m), dans Sluis sans transfert externe du texte. 0,01 EUR par analyse logique terminée, une seule fois quels que soient les fenêtres et le verdict, y compris les extraits sûrs ; aucun supplément au token. Désactivé, refus préalables et erreurs techniques ne sont pas facturés. Les fenêtres chevauchantes de 512 tokens du modèle au maximum préservent les segments, dans le budget total configuré de 4096 à 65536 tokens. Le seuil fixe de détection est de 0,8. L’analyse suit la protection des données, qui peut conserver des données personnelles si elle est désactivée ou limitée au journal. Les analyses ajoutent de la latence et ont un délai maximal. Les entrées longues utilisent des extraits ; un verdict sûr couvre seulement le texte inspecté. Audit indique les octets inspectés et totaux. Built with Llama. Meta Llama 3.1 Community License.
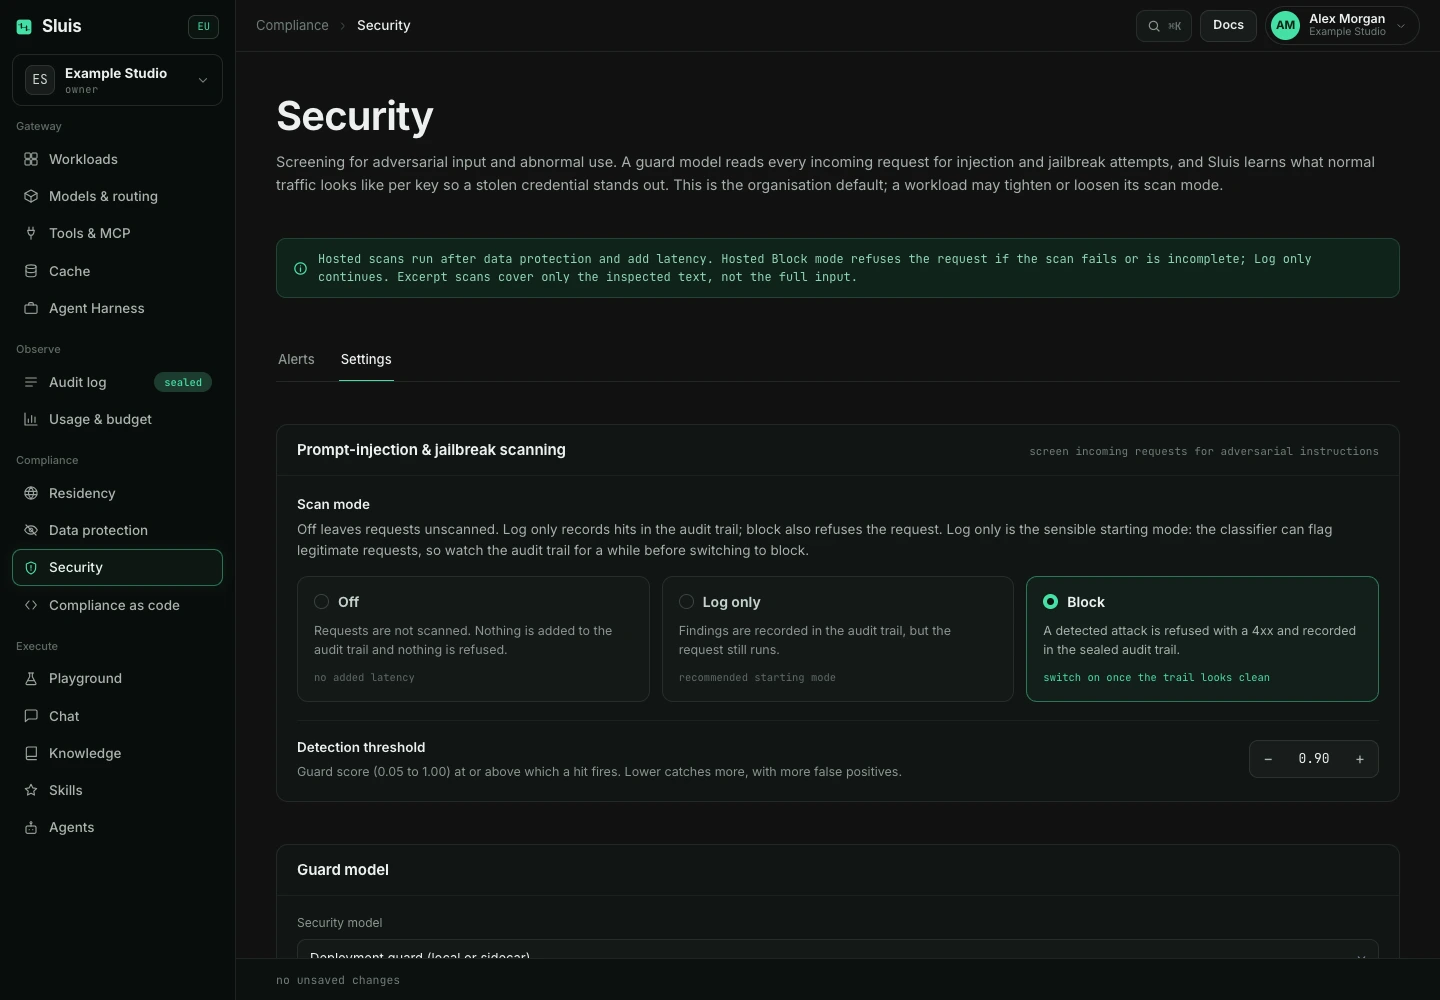
Chaque analyse a une entrée d’audit facturable distincte et liée : sec:injection:<score>. Des frais peuvent s’appliquer même si la requête initiale est bloquée ou servie depuis le cache. Les dérogations par workload peuvent changer le mode d’analyse. Séparément, l’inspection de confidentialité Nemotron optionnelle utilise Nebul selon votre politique de résidence et est facturée au token.
Séparément, la détection optionnelle d'anomalies de comportement par clé tourne en tâche de fond, sans aucune latence sur les requêtes : des lignes de base par clé issues de statistiques robustes avec saisonnalité heure-de-semaine, plus une couche multivariée à forêt d'isolation. Les alertes sont explicables, jamais un score brut, et arrivent dans la vue Sécurité de la Console, avec e-mail en option.
Vérifier le sceau
Chaque appel ajoute une entrée à la chaîne de hachage. Récupérez la chaîne et revérifiez-la hors ligne, le hash de chaque entrée est sha256(prev_hash + record) : tout champ modifié casse tous les maillons suivants.
curl https://api.sluis.ai/v1/audit/export?from=genesis \
  -H "Authorization: Bearer $SLUIS_KEY" | sluis verify -

# → 18,442 entries · chain intact · head #4f9c2a ✓