Scansione di sicurezza
Rilevamento opzionale di prompt injection e jailbreak alla chiusa, analizzato prima del dispatch. Tre modalità: off | log | block. off salta l’analisi. log registra i rilevamenti senza bloccare il traffico. block rifiuta gli attacchi rilevati e blocca se il modello non è disponibile o la classificazione fallisce o è incompleta. Nessun cambio automatico di modello.
La sicurezza usa sempre Llama Prompt Guard 2 86M (sluis/prompt-guard-2-86m), all’interno di Sluis senza trasferire il testo all’esterno. 0,01 EUR per analisi logica completata, una sola volta indipendentemente da finestre e verdetto, inclusi gli estratti sicuri; nessun supplemento a token. Disattivato, rifiuti preliminari ed errori tecnici non sono fatturati. Le finestre sovrapposte di massimo 512 token del modello mantengono i segmenti, nel budget totale configurato da 4096 a 65536 token. La soglia fissa è 0,8. L’analisi segue la protezione dei dati, che può conservare dati personali se disattivata o limitata al registro. Le analisi aggiungono latenza e hanno tempi massimi. Gli input lunghi usano estratti; un verdetto sicuro copre solo il testo ispezionato. Audit registra byte ispezionati e totali. Built with Llama. Meta Llama 3.1 Community License.
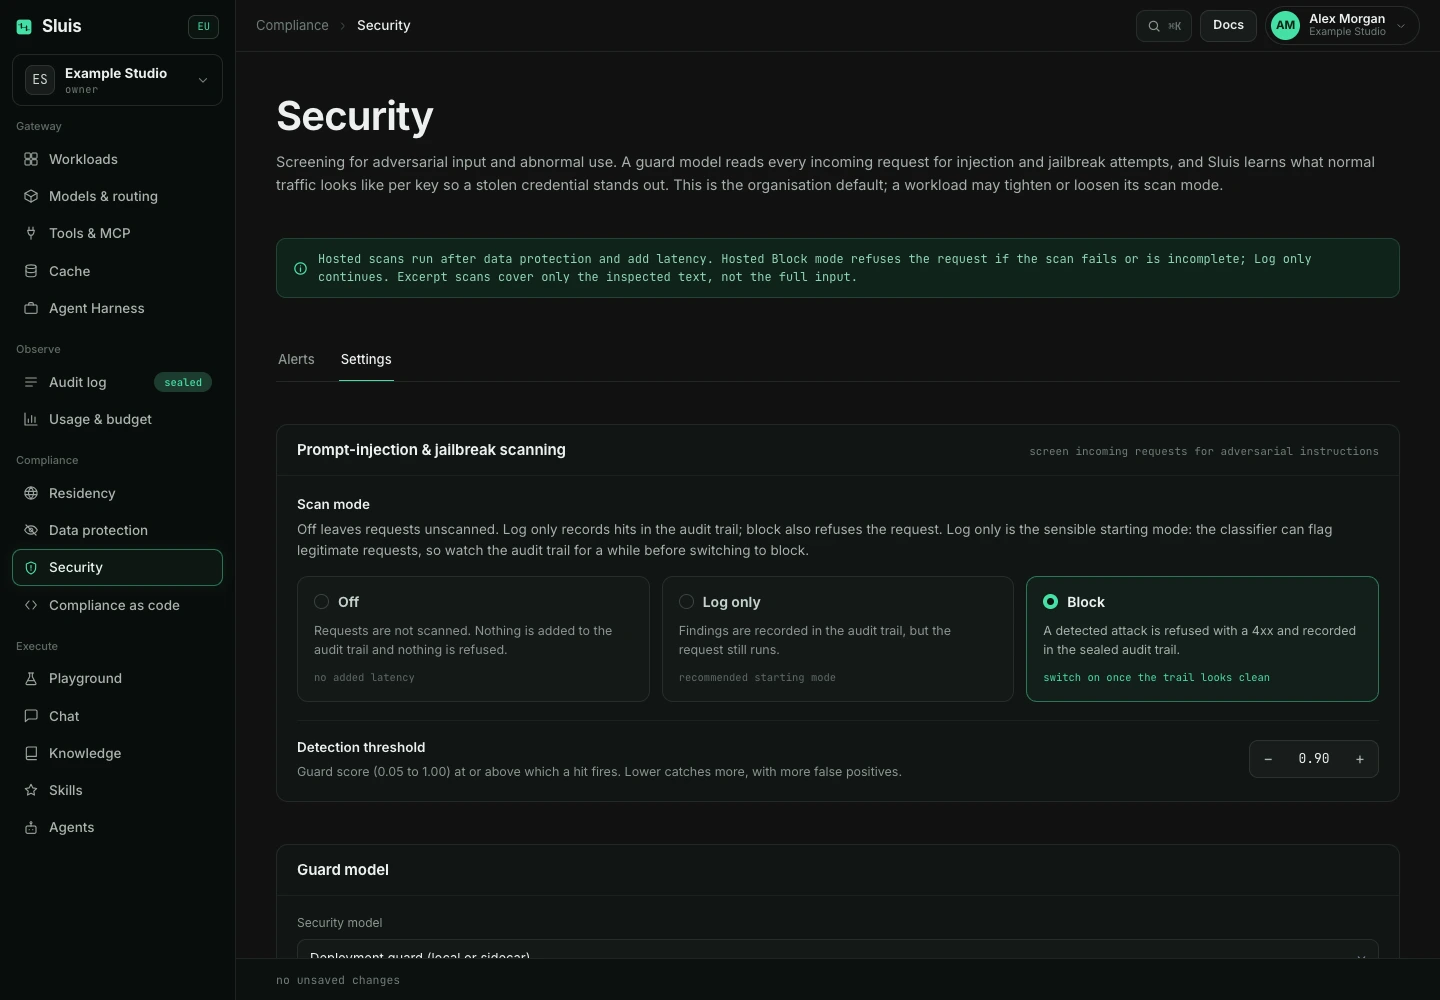
Ogni analisi ha una voce di audit fatturabile separata e collegata: sec:injection:<score>. Possono esserci addebiti anche se la richiesta originale è bloccata o servita dalla cache. Le eccezioni per workload possono cambiare la modalità di analisi. Separatamente, l’ispezione della privacy Nemotron opzionale usa Nebul secondo la tua policy di residenza ed è fatturata a token.
Separatamente, il rilevamento opzionale di anomalie nel comportamento delle chiavi gira come job in background, senza alcuna latenza sulle richieste: baseline per chiave da statistiche robuste con stagionalità ora-della-settimana, più un livello multivariato a isolation forest. Gli alert sono spiegabili, mai un punteggio nudo, e arrivano nella vista Sicurezza della Console, con email opzionale.
Verifica il sigillo
Ogni chiamata aggiunge una voce alla catena di hash. Scarica la catena e riverificala offline, l'hash di ogni voce è sha256(prev_hash + record), quindi qualsiasi campo alterato spezza tutti gli anelli successivi.
curl https://api.sluis.ai/v1/audit/export?from=genesis \
  -H "Authorization: Bearer $SLUIS_KEY" | sluis verify -

# → 18,442 entries · chain intact · head #4f9c2a ✓